
Ukryte zagrożenia w sieci. Jak je wykryć, zanim staną się incydentem?
Od alertu do odpowiedzi - jak analiza ruchu pomaga wykrywać cyberataki
Zobacz, jak analiza ruchu sieciowego pomaga wykrywać anomalie, identyfikować podejrzane zachowania i szybciej przechodzić od alertu do zrozumienia całego incydentu.
ZAREJESTRUJ SIĘ
Co dzieje się pomiędzy alertami?
Cyberataki rzadko są widoczne od razu. Pomiędzy pojedynczymi alertami może kryć się pełny obraz działań napastnika. Analiza ruchu sieciowego pomaga połączyć te sygnały i zobaczyć relacje, których nie widać w pojedynczych zdarzeniach.
Pojedynczy alert nie pokazuje pełnego obrazu
Alert to tylko fragment zdarzenia. Bez szerszego kontekstu łatwo przeoczyć zależności i zachowania, które mogą wskazywać na rozwijający się incydent.
Nietypowa komunikacja może być pierwszym sygnałem
Nowe połączenia, nietypowe kierunki komunikacji czy zmiana sposobu, w jaki urządzenia wymieniają dane, mogą pojawić się wcześniej niż klasyczny alert bezpieczeństwa.
Ruch sieciowy ujawnia relacje i kierunki komunikacji
Analiza przepływów pozwala zobaczyć, które systemy komunikują się ze sobą, jak zmienia się ruch i gdzie pojawiają się nietypowe zależności.
Dane historyczne pomagają odtworzyć przebieg incydentu
Historia komunikacji pozwala cofnąć się do początku zdarzenia, prześledzić kolejne etapy ataku i lepiej zrozumieć, co naprawdę wydarzyło się w sieci.
O czym porozmawiamy?
Skupimy się na tym, jak wykorzystać analizę ruchu sieciowego do wykrywania zagrożeń i lepszego zrozumienia incydentów. Bez teorii oderwanej od praktyki - z perspektywy realnych wyzwań zespołów odpowiedzialnych za bezpieczeństwo.
Widoczność w sieci
Jak analiza ruchu zwiększa świadomość sytuacyjną i pozwala zobaczyć, co naprawdę dzieje się w infrastrukturze.
Anomalie vs. normalne zachowanie
Jak rozpoznawać odstępstwa od typowego ruchu i które sygnały mogą wskazywać na potencjalne zagrożenie.
Podejrzana komunikacja
Jakie zmiany w komunikacji między urządzeniami mogą być pierwszym sygnałem rozwijającego się ataku.
Lateral movement, C2 i eksfiltracja danych
Jak w ruchu sieciowym mogą ujawniać się kolejne etapy cyberataku i działania napastnika wewnątrz infrastruktury.
Kontekst w analizie incydentu
Jak łączyć pojedyncze zdarzenia i dane o komunikacji, aby szybciej zbudować pełny obraz incydentu.
Dane historyczne i rekonstrukcja zdarzeń
Jak wykorzystać historię ruchu do prześledzenia wcześniejszych zdarzeń i ustalenia, jak rozwijał się atak.
Prowadzący
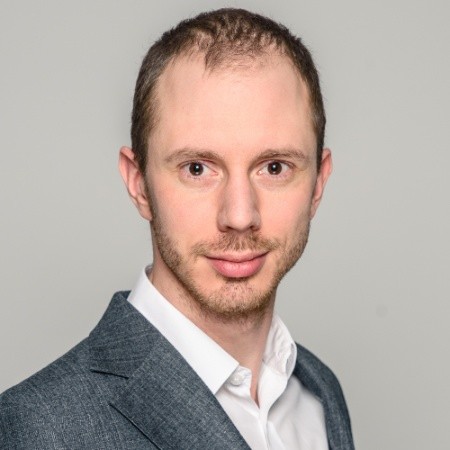
Maciej Wilamowski, PhD
Chief Innovation Officer, Sycope
Adiunkt na Wydziale Nauk Ekonomicznych Uniwersytetu Warszawskiego oraz ekspert w dziedzinie analizy danych i uczenia maszynowego. Specjalizuje się w praktycznym wykorzystaniu machine learningu, realizując projekty zarówno w środowiskach lokalnych, jak i chmurowych.
W Sycope odpowiada za rozwój innowacji technologicznych, łącząc podejście naukowe z praktyką inżynierską. Koncentruje się na tworzeniu rozwiązań wykorzystujących analizę przepływu danych oraz automatyzację procesów związanych z bezpieczeństwem i monitoringiem infrastruktury IT.
Zarejestruj się
Weź udział w bezpłatnym IT&SEC Live i zobacz, jak analiza ruchu sieciowego pomaga wykrywać ukryte zagrożenia oraz lepiej rozumieć przebieg cyberataków.
Zapisz się na wydarzenie
Wypełnij formularz, aby zarezerwować miejsce.